Connaissez-vous cette fonctionnalité cachée dans SAP PO, qui va restreindre l’accès à certaines interfaces sensibles dans le paysage tout en nous permettant d’accéder à d’autres interfaces ?
Les consultants en intégration développent des interfaces qui permettront de connecter et d’intégrer de manière transparente les données entre les systèmes. Dans le cadre de leur travail, les consultants peuvent visualiser les charges utiles/données, c’est-à-dire les données échangées entre deux systèmes. Bien qu’il soit important d’avoir accès à la transformation des données dans SAP PO pour déboguer les problèmes en cas d’échec, dans certaines situations, les clients peuvent également vouloir restreindre cet accès pour quelques interfaces.
Pourquoi restreindre l’accès ?
Vous pouvez vous demander dans quelles circonstances les consultants doivent avoir accès à cette fonctionnalité. Par exemple, dans le paysage des commandes, certaines interfaces peuvent contenir des informations sensibles sur les clients, des informations sur les salaires, des numéros de compte, des numéros de carte de crédit ou des boîtes PO qui peuvent être partagées entre deux projets différents soutenus par des équipes différentes. Grâce à cette fonctionnalité, nous pouvons restreindre l’accès à cette interface spécifique ou à un ensemble d’interfaces, tout en leur permettant de consulter les données d’autres interfaces.
Comment réaliser cette exigence ?
Pour accéder au système SAP PO, nous devons avoir les privilèges nécessaires. Les rôles et actions standards de SAP ne limitent pas l’accès selon les interfaces. Par exemple, un utilisateur ayant accès à la surveillance des messages peut voir ceux de toutes les interfaces. En revanche, s’il n’a pas accès, il ne pourra visualiser aucun message.
Puisque notre exigence est une combinaison des deux, nous allons développer un rôle qui permettra des actions et des rôles personnalisés pour atteindre l’exigence.
Certains des rôles SAP standard que nous utilisons couramment sont les suivants :
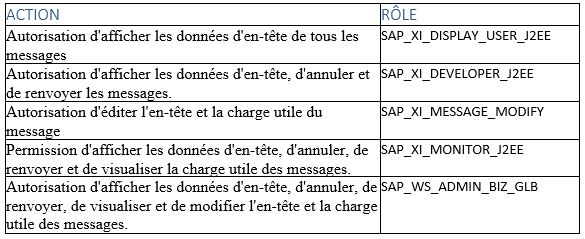
Lorsque nous mettons en œuvre des rôles personnalisés, les rôles standard ci-dessus deviennent obsolètes et se limitent à donner accès à des outils de surveillance tels que Message Monitoring, Communication Channel Monitor, etc…
Pour définir nos propres règles, nous devons comprendre les actions et les rôles. Une action est un ensemble de permissions. Chaque action permet d’effectuer certaines opérations comme l’annulation ou la réexpédition d’un message. Les actions peuvent être regroupées en rôles. Lors de la création d’actions personnalisées, nous devons tenir compte des nouvelles interfaces qui peuvent être ajoutées. Sinon, nous devrons ajuster régulièrement les règles.
Nous avons deux utilisateurs A et B qui ont accès aux systèmes SAP PO. Dans le cadre de nos exigences, l’utilisateur A doit avoir accès à toutes les interfaces tandis que l’utilisateur B peut voir toutes les interfaces sauf l’interface de la paie.
Résultats des tests
Pour l’UTILISATEUR A, le rôle standard fourni par SAP qui a l’action payload_all est attribué afin que l’utilisateur puisse voir les données utiles pour toutes les interfaces, y compris l’interface sensible..
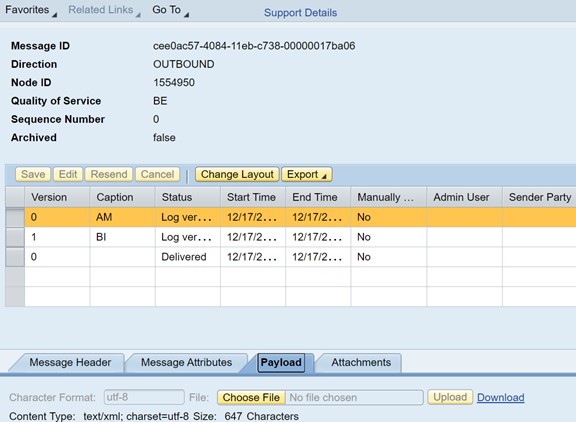
Je me suis connecté avec l’utilisateur B. L’onglet Payload est désactivé uniquement pour l’interface sensible. Cependant, l’utilisateur peut voir les payloads pour les autres interfaces.
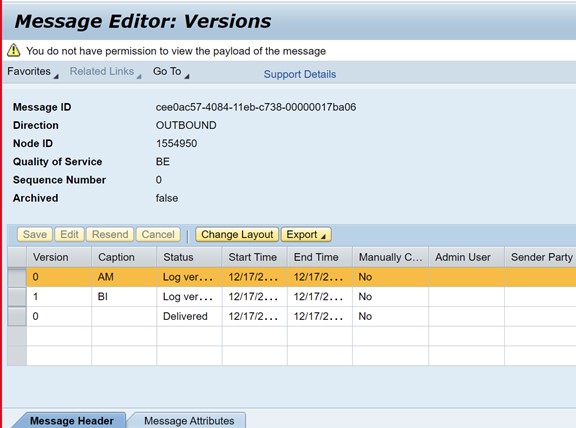
La capture d’écran ci-dessous représente l’interface sensible et nous pouvons voir la pop up en haut :
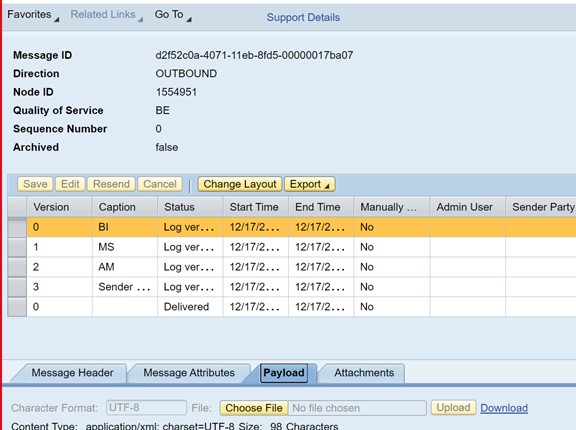
Capture d’écran PFB où l’on peut voir que l’utilisateur est en mesure de voir la charge utile pour d’autres interfaces:
Conclusions
Cette fonctionnalité permet de restreindre l’accès aux interfaces contenant des données sensibles. On peut limiter l’accès selon l’espace de noms ou les systèmes d’entreprise. Cependant, si un message échoue à cause d’un problème de mappage dans le PO, l’utilisateur doit dépendre de quelqu’un ayant l’accès. Tester le mappage du message dans le PO est essentiel pour résoudre le problème.
Références
Pour mettre en œuvre cette fonctionnalité, veuillez vous référer aux liens ci-dessous pour une description détaillée: